
Tekoäly teki verkkohuijauksista uskottavampia – viisas varautuu tunnistamaan hälytysmerkit
Kesken kiireisen työmatkan puhelimeesi kilahtaa viesti, jossa lukee, että odottamasi paketti on noudettavissa. Uskot, että kyseessä on varmasti hiljattain tilaamasi paketti ja klikkaat suuremmin ajattelematta viestissä olevaa linkkiä.
Viesti on täydellisen uskottava. Myös avautuva sivu näyttää yksi yhteen samalta Postin sivun kanssa. Mutta kyseessä on silti huijaus. Ei kirjoitusvirheitä tai kömpelöitä lauseita.
Juuri tällaiseen huijaukseen myös Jyväskylän yliopiston kyberturvallisuuden professori Markus Miettinen kertoo hiljattain melkein haksahtaneensa.
Huijauksen uskottavuus perustuu siihen, että se osuu oikeaan hetkeen. Miettinen oli juuri odottamassa pakettia viestin saadessaan. Tällaisessa tilanteessa ihminen menee helposti automaattimoodiin ja toimii ajattelematta, koska juuri tällaista viestiä hän odottanutkin.
Huijarit hyödyntävät kiireen tuntua
Miettisen mukaan kyberrikollisten käyttämät huijausmuodot ovat pitkälti samoja kuin aikana ennen tekoälytyökaluja.
Nyt tekoäly pystyy kuitenkin kirjoittamaan uskottavia huijauksia virheettömällä ja hyvällä suomen kielellä hyvin lyhyessä ajassa. Rikollisilla on enemmän työkaluja käytössään.
”Tekoäly on kuitenkin tehnyt huijauksista aiempaa uskottavampia,” Miettinen sanoo:
Useimmiten tarkoitus on kuitenkin edelleen tavoittaa suuri joukko ihmisiä ja toivoa, että huijaus osuu kohteen kannalta sopivaan hetkeen.
Huijarit myös hyödyntävät kiireen tuntua.
”Huijaus toimii parhaiten, kun se liittyy käynnissä olevaan tilanteeseen. Jos viesti on odotettu ja malliltaan tuttu, ihminen toimii helposti automaattiohjauksella. Usein viesteissä voi olla myös kiireen tuntua lisääviä asioita, koska kiireessä ihmisen harkintakyky heikentyy”, Miettinen kuvailee.
Kiireen tuntua lisätään esimerkiksi aikarajoilla, kuten väitteillä siitä, että paketti palautetaan lähettäjälle, pankkitili tai -kortti suljetaan tai että maksun viivästyminen aiheuttaa lisäkuluja tai johtaa perintään.

Räätälöidyt huijaukset kohdistuvat isojen rahojen kalasteluun
Tavallisiin kansalaisiin kohdistuvat huijaukset ovat siis edelleen pääosion massahuijauksia. Enemmän valmistelua vaativat huijaukset, joissa uhrista kerättyä tietoa hyödynnetään kohdennetummissa viesteissä kohdistuvat usein organisaatioihin, joissa myös mahdollinen taloudellinen hyöty on suurempi.
Kenties tunnetuin tekoälyä hyödyntänyt huijaus kohdistui vuonna 2024 Hongkongissa toimivaan Arup-yhtiöön. Huijauksessa yrityksen talousosaston työntekijä osallistui videokokoukseen, jossa hän uskoi keskustelevansa yhtiön talousjohtajan ja useiden kollegoiden kanssa. Todellisuudessa muut kokouksen osallistujat olivat tekoälyn avulla luotuja väärennöksiä.
Huijauksen seurauksena työntekijä siirsi rikollisten hallitsemille tileille yhteensä noin 25 miljoonaa Yhdysvaltain dollaria.
Miettinen kertoo, että isojen huijausten toteuttaminen vaatii paljon taustatyötä ja ne muistuttavat enemmän ammattimaista yritysvakoilua kuin puhelimeen kilahtavaa huijausviestiä.
Arupin tapauksessa se vaati organisaation toimintatapojen ja keskeisten henkilöiden tunnistamista sekä kuva- ja äänimateriaalin hankkimista keskushenkilöistä. Lopuksi rakennettiin uskottava tarina ja varmistettiin, että kohdehenkilö ei tarkista tietoja toisesta lähteestä esimerkiksi puhelimitse.
Tekoäly on madaltanut teknistä kynnystä tällaisten hyökkäysten tekemiseen. Aikaisemmin uskottavan deepfake-videon tuottaminen olisi vaatinut erikoisosaamista, mutta nykyään vakuuttavan ääni- ja videoväärennöksen tekeminen on huomattavasti helpompaa.
Tietoturvahaavoittuvuuksien etsintä on helpottunut
Vaikka ihmisiin kohdistuvat huijaukset ovat edelleen merkittävin kyberrikollisuuden muoto, tekoäly mahdollistaa myös ohjelmistojen ja verkkoympäristöjen haavoittuvuuksien aiempaa tehokkaamman hyödyntämisen, Miettinen kertoo:
”Käyttämissämme ohjelmistoissa on erilaisia virheitä, ja perinteisesti tietoturvatutkijat ovat käyneet niitä läpi.
Nyt tekoäly pystyy lukemaan nopeasti valtavia määriä lähdekoodia, tunnistamaan siitä haavoittuvuuksia ja ehdottamaan niiden pohjalta paitsi korjauksia myös mahdollisia hyökkäysreittejä.”
Käytännössä ohjelmistoista on mahdollista löytää tietoturvapoikkeamia aiempaa nopeammin ja aiempaa enemmän. Hyökkääjät voivat lisäksi hyödyntää tekoälyä hyökkäyskoodin tuottamiseen heti, kun haavoittuvuus on tunnistettu.

Seuraavan kyberuhka on tekoälymallien manipulointi
Seuraava taistelu kyberturvallisuudessa ei kuitenkaan koske ohjelmistoja, vaan tekoälyä itseään. Tätä mieltä on myös Jyväskylän yliopiston turvallisuuden ja strategisen analyysin yliopistonlehtori Panu Moilanen.
Tulevaisuudessa hyökkääjät eivät välttämättä puri murtamaan järjestelmiä, vaan yrittävät vaikuttaa siihen, mitä tekoäly uskoo olevan totta.
Kybervaikuttajat ovat usein myös valtiollisia toimijoita toisin kuin kyberrikolliset.
”Tekoälymalleja pyritään manipuloimaan jo nyt syöttämällä niille väärää tietoa. Tällä pyritään vaikuttamaan siihen, mitä tekoäly vastaa, kun siltä kysytään kysymyksiä”, Moilanen kertoo.
Kybervaikuttajat pyrkivät luomaan epäjärjestystä
Puhutaan niin sanotusta LLM groomingista, jossa tuotetaan isoja määriä sisältöjä, jotka päätyvät osaksi tekoälyn koulutusdataa. Tavoitteena on, että tekoäly alkaa toistaa haluttua narratiivia.
Siinä missä kyberrikollisten tavoitteena on yleensä raha, niin kybervaikuttajan tavoite on mielipiteen muuttaminen, luottamuksen heikentäminen yhteiskuntaan, epävarmuuden lisääminen ja yhteiskunnan toimintakyvyn murentaminen esimerkiksi saamalla ihmisryhmät riitelemään keskenään.
Kun kommenttipalstalle ilmestyy yhtäkkiä satoja ihmisiä, jotka näyttävät olevan asiasta samaa mieltä, syntyy vaikutelma siitä, että kaikki näyttävät ajattelevan tällä tavalla.
Tekoäly mahdollistaa paitsi somejulkaisujen ja -kommenttien kirjoittamisen, myös artikkeleiden tai kokonaisten verkkosivujen luomisen helposti. Tämä ei ole vaikuttamiskeinona uusi, mutta tekoäly on mahdollistanut mittakaavan laajenemisen.

Kotikonsteja kyberrikollisuuden ja –vaikuttamisen torjumiseen
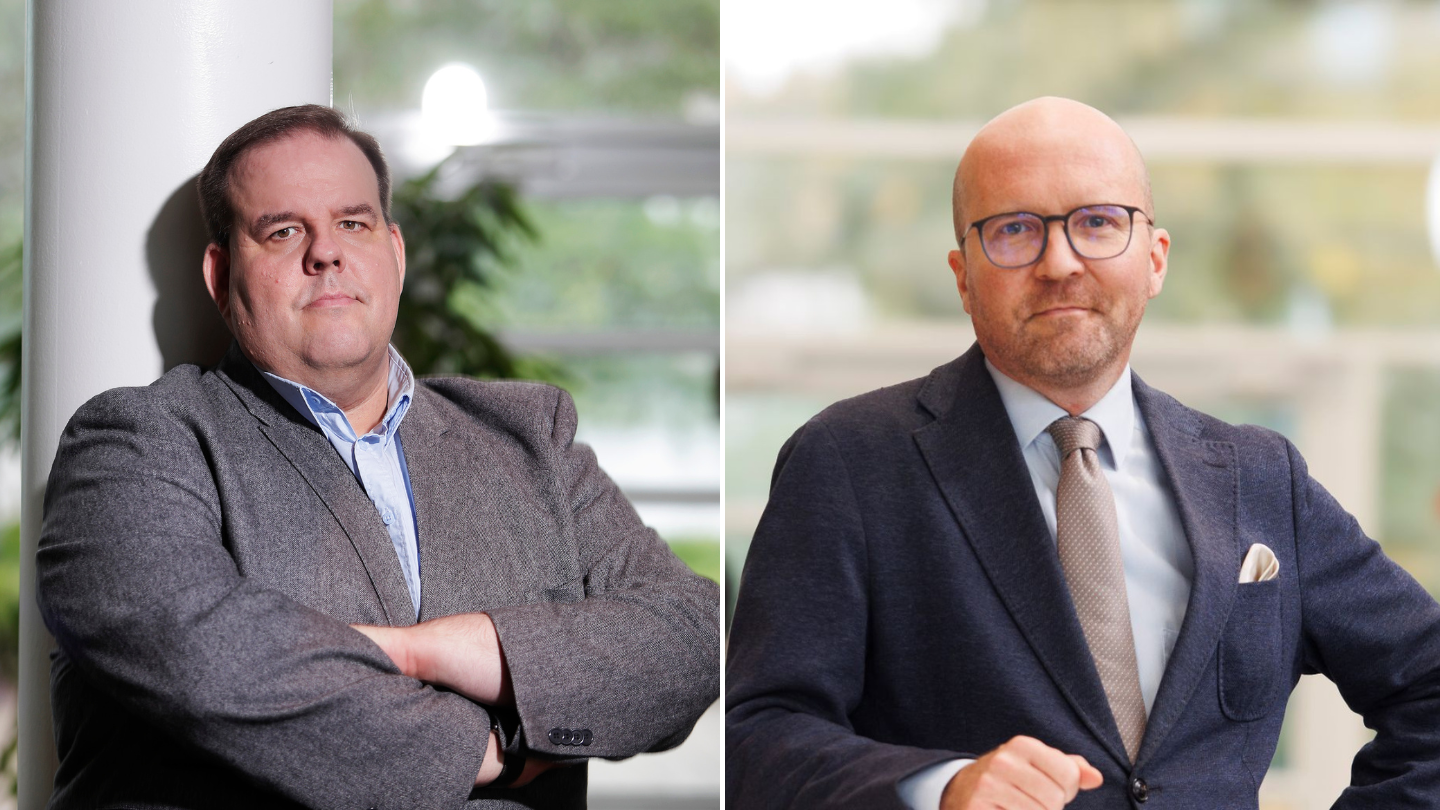
Markus Miettinen ja Panu Moilanen nostavat kolme neuvoa, joiden avulla kaikki voivat varautua kyberrikollisuuteen ja -vaikuttamisyrityksiin.
- Pysähdy, jos viesti herättää voimakkaan tunteen. Kiire, pelko, viha, innostus tai järkytys voivat olla merkkejä siitä, että joku yrittää vaikuttaa sinuun tai huijata sinua.
- Tarkista asia useammasta lähteestä. Älä luota vain yhteen viestiin, kuvaan tai videoon. Luotettavia lähteitä Suomessa ovat yleensä esimerkiksi viranomaiset, uutismediat ja asiantuntijat. Kannattaa kuitenkin pitää mielessä, että näistä ja muista tuntemistasi ihmisistä voidaan luoda väärennettyjä versioita.
- Älä luota automaattisesti siihen, miltä jokin näyttää tai kuulostaa. Tekoälyn avulla sekä ääntä että kuvaa voidaan väärentää uskottavasti.


